SYSNETSHIELD

Jsme SYSNETSHIELD. Malý tým etických hackerů.

SYSNETSHIELD je česká firma zaměřená na ofenzivní bezpečnost: penetrační testy, Red Teaming, Compromised Machine Simulation, phishingové simulace a testy sociálního inženýrství. Ukazujeme firmám jejich slabiny z pohledu útočníka dřív, než je najde někdo jiný.

01

Butik, ne továrna na reporty

01

Jsme malý tým. Za každým projektem stojí lidé, které najdete níže na této stránce. S kým mluvíte na první schůzce, ten vám pak vysvětlí i výsledky.

02

Testujeme ručně. Automatické nástroje používáme, ale nejzajímavější slabiny vznikají z logiky aplikace nebo z kombinace drobností a ty nástroj nevidí.

03

Firma je sice mladá, ale stojí za ní testeři s více než 10 lety v kybernetické bezpečnosti.

02

Kdo na vaší zakázce pracuje

spoluzakladatel, etický hacker a Red Team Lead

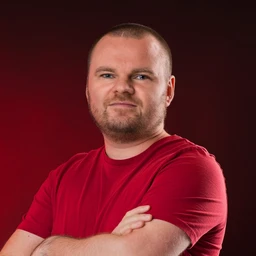
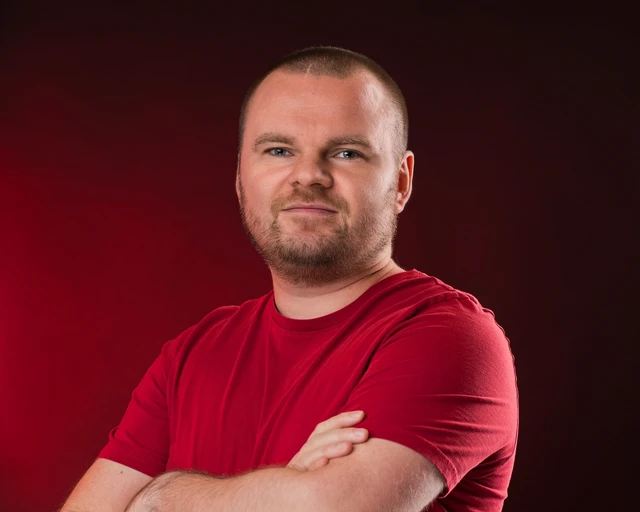
Patrik Žák

V IT přes 15 let, v kyberbezpečnosti přes 10. Specializuje se na infrastrukturu, Active Directory a Red Teaming. Lektoruje kurz „Penetrační testování prakticky“ a každý týden píše newsletter Security Sunday.

CRTLCRTOCPTSCNPenCCPenX-AWSC-AI/MLPen
spoluzakladatel a etický hacker

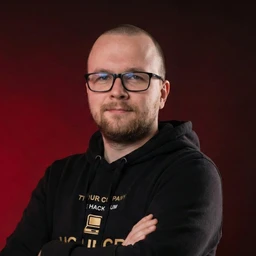
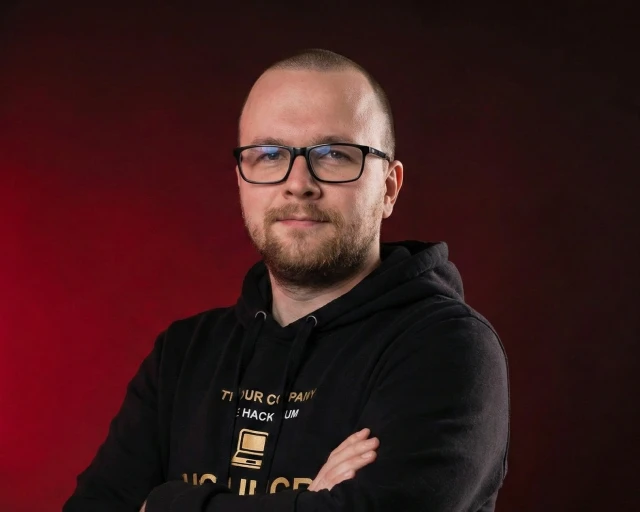
Juraj Daniš

V kyberbezpečnosti přes 5 let, v IT téměř 10. Specializuje se na fyzický Red Teaming, webové aplikace a OT, tedy provozní a průmyslové technologie.

CRTOCNPenCAPenXTHM WEB1
03

Certifikace týmu

Většina našich certifikací stojí na praktické zkoušce. Nestačí vyplnit test, je potřeba v laboratorním prostředí skutečně projít síť nebo aplikaci.

CRTL
Certified Red Team Lead
Patrik
CRTO
Certified Red Team Operator
PatrikJuraj
CPTS
Certified Penetration Testing Specialist
Patrik
CNPen
Certified Network Pentester
PatrikJuraj
CCPenX-AWS
Certified Cloud Pentesting eXpert – AWS
Patrik
C-AI/MLPen
Certified AI/ML Pentester
Patrik
CAPenX
Certified AppSec Pentesting eXpert
Juraj
THM WEB1
Web App Pentester Level 1
Juraj
NÚKIB
Manažer kybernetické bezpečnosti
Patrik
04

Jak pracujeme

01

NDA před začátkem.

Smlouvu o mlčenlivosti podepisujeme ještě před projektem. Jména klientů nikde neuvádíme.

02

Písemná pravidla testu.

Rozsah, časové okno a kontakty dohodneme předem v Rules of Engagement. Bez nich nezačínáme.

03

Ověřené metodiky.

Vycházíme z OWASP, PTES a NIST, postup útoku u Red Teamu mapujeme podle MITRE ATT&CK.

04

Výsledky pro vedení i techniky.

Shrnutí bez žargonu pro vedení a technické podrobnosti pro váš IT tým.

05

Detekce, ne jen díry.

U Red Teamu a Compromised Machine Simulation vždy vyhodnocujeme, co vaše obrana zachytila.

06

Časté otázky o nás

Kdo konkrétně bude test dělat?

Patrik Žák nebo Juraj Daniš, podle typu testu. Patrik se specializuje na infrastrukturu, Active Directory a Red Teaming, Juraj na fyzický Red Teaming, webové aplikace a OT.

Proč malý tým, a ne velká firma?

U malého týmu víte, kdo na vašem projektu pracuje, a mluvíte přímo s ním. Žádné předávání mezi obchodníkem, projektovým manažerem a testerem.

Jak nakládáte s tím, co se o nás během testu dozvíte?

Před projektem podepisujeme NDA. Vše, co se během testu dozvíme, zůstává mezi námi a vámi. Jména klientů neuvádíme na webu ani v referencích.

Jaké certifikace tým má?

Patrik má CRTL, CRTO, CPTS, CNPen, CCPenX-AWS, C-AI/MLPen a profesní kvalifikaci NÚKIB „Manažer kybernetické bezpečnosti“. Juraj má CRTO, CNPen, CAPenX a THM WEB1.

Podle jakých metodik pracujete?

Vycházíme z OWASP, PTES a NIST. U Red Teamu mapujeme postup útoku podle MITRE ATT&CK, veřejné znalostní báze postupů útočníků.

07

Pojďme se pobavit o vaší bezpečnosti

Napište nám, co řešíte. Ozveme se do 24 h.

Domluvit konzultaci→