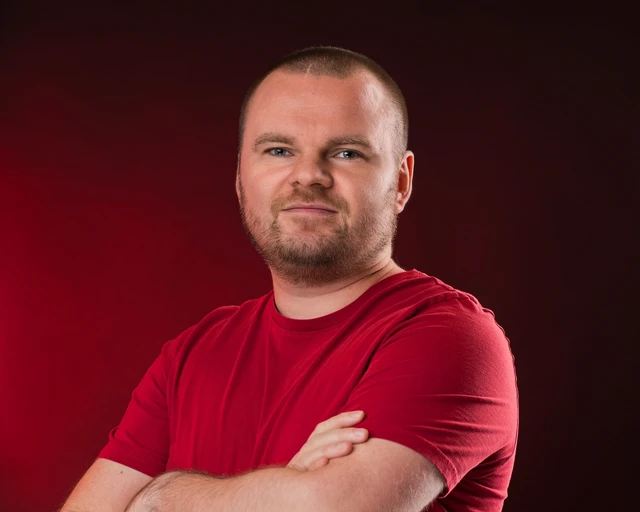
Spoluzakladatel · Red Team Lead
Patrik Žák
Red Teaming, infrastruktura, Active Directory a AWS. V kyberbezpečnosti přes 10 let.
CRTLCRTOCPTSCNPenCCPenX-AWSC-AI/MLPen
Malý tým etických hackerů. Prověřujeme firmy jako skutečný útočník, jen s pravidly a s jasným výsledkem.
Nestačí vědět, kolik máte zranitelností. Důležité je, jestli byste útok poznali a zastavili.
a déle zůstal útočník v polovině případů v napadené firmě bez povšimnutí.
útoků firmy samy neodhalily, dozvěděly se o nich zvenku.
Vyberte podle toho, co potřebujete vědět. Pokud si nejste jistí, projdeme to spolu na úvodní konzultaci.
Simulujeme konkrétního útočníka s cílem a prověřujeme lidi, procesy i technologie.
→02 · Penetrační testyRučně testujeme webové aplikace, infrastrukturu a cloud. Hledáme i chyby, které sken nenajde.
→03 · Compromised Machine SimulationZačínáme s přístupem obyčejného zaměstnance a zjišťujeme, kam se z této pozice dá dojít.
→04 · Phishingové simulaceRealistická kampaň, která měří, kdo klikl, kdo zadal údaje a kdo pokus nahlásil.
Testujeme ručně, protože řetězení drobných slabin automatický nástroj nevidí. Vše, co se dozvíme, zůstává mezi námi a vámi.
Co chcete chránit a jakou odpověď potřebujete.
Rozsah, termíny, kontakty a hranice testu písemně.
Kritický nález hlásíme hned, ne až ve zprávě.
Shrnutí pro vedení a technická část pro IT.
Ověříme, že slabiny jsou zavřené. Naceňujeme zvlášť.
Spoluzakladatelé SYSNETSHIELD a etičtí hackeři. Certifikace a praxi najdete na jejich profilech.
Red Teaming, infrastruktura, Active Directory a AWS. V kyberbezpečnosti přes 10 let.
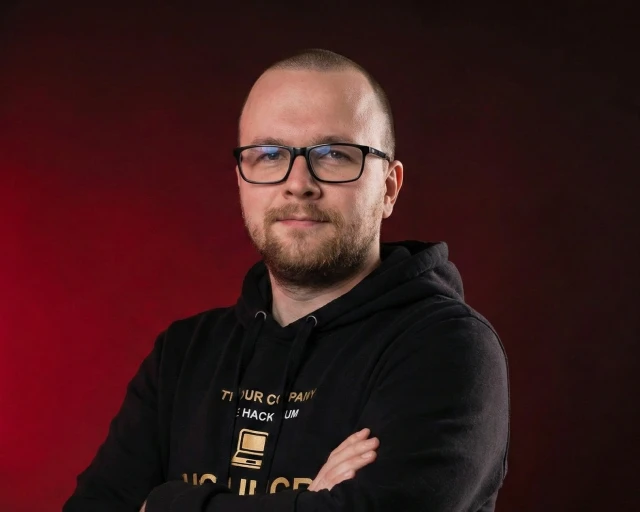
Fyzický Red Teaming, webové aplikace a OT. V kyberbezpečnosti přes 5 let.
Praktické certifikace, u kterých se zkouší útokem v laboratoři. U CPTS je součástí zkoušky i profesionální report.
 PatrikPatrik
 JurajPatrikPatrikJurajPatrikPatrikJurajJurajPatrik
Podrobnosti ke každé službě najdete na její stránce.
Penetrační test je řízený a předem povolený útok na vaše systémy, při kterém etický hacker hledá chyby, kterými by se útočník dostal dovnitř nebo k datům. Dává smysl před spuštěním nové aplikace, po větší změně infrastruktury a pravidelně u systémů, na kterých stojí váš byznys.
Pentest odpovídá na otázku „kudy dovnitř“ ve vymezených systémech. Red Teaming simuluje konkrétního útočníka, prověřuje celou organizaci a odpovídá na otázku „všimli bychom si toho“. Víc na stránce Red Teaming.
Záleží na režimu. Vyhláška 409/2025 Sb. ukládá poskytovatelům regulované služby v režimu vyšších povinností penetrační test nejméně jednou za dva roky. Vyhláška 410/2025 Sb. pro nižší režim požaduje pravidelné skeny zranitelností, výslovnou povinnost pentestu nemá. Red Team zákon nevyžaduje.
Ano, ale jen u finančních institucí, které určí úřad. Ty musí podstoupit test metodou Red Teamu (TLPT) standardně nejméně jednou za tři roky. Svou roli při TIBER-CZ a TLPT v Česku veřejně popisuje ČNB.
Assumed Breach je varianta testu, která začíná uvnitř firmy s kompromitovaným účtem, zařízením nebo přístupem dodavatele.
Testujeme v dohodnutém rozsahu a časovém okně, aby riziko výpadku bylo co nejmenší. Podrobně v přehledu penetračních testů.
Ozveme se do 24 h. Před projektem vždy podepisujeme NDA.
Formulář potřebuje k ověření zapnutý JavaScript. Zapněte ho prosím, nebo nám napište na team@sysnetshield.com či zavolejte na +420 724 267 180. team@sysnetshield.com · +420 724 267 180